Certificados TLS de vida corta: qué cambia para las empresas y por qué ya provocan caídas
Los certificados TLS públicos pasaron a durar 200 días y llegarán a 47 en 2029. Qué cambia en la validación de dominio, cómo impacta en los sistemas y qué casos reales lo muestran. Por Alejandro Alonso & Ariadna.
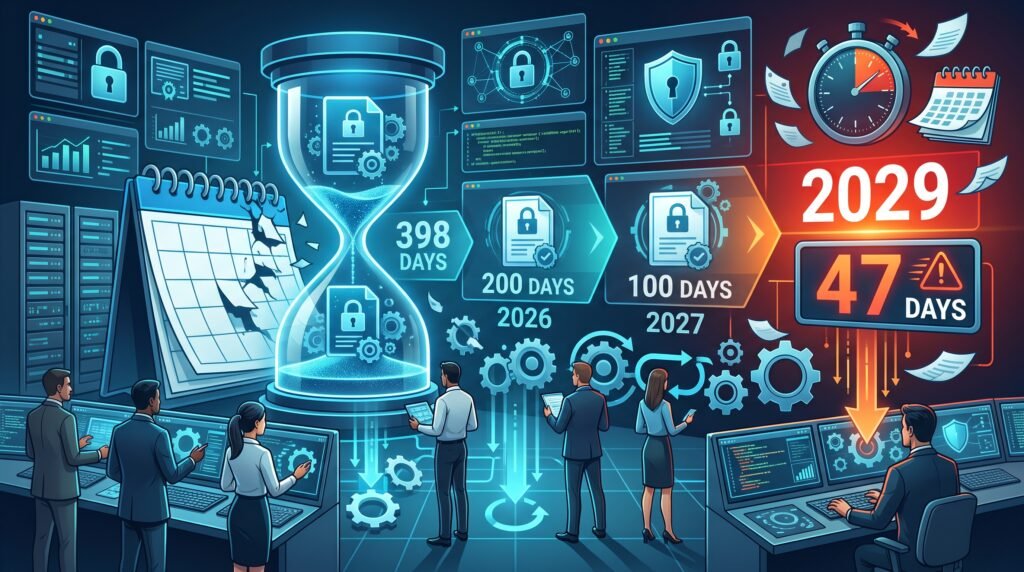
Desde el 15 de marzo de 2026, ningún certificado TLS público puede durar más de 200 días. En octubre venció la primera camada emitida bajo la nueva regla, en marzo de 2027 el tope bajará a 100 días y en 2029 llegará a 47. Mientras tanto, los vencimientos de certificados siguen tirando abajo servicios de Microsoft, Google y proveedores SaaS.
El fin de los certificados de larga duración dejó de ser un anuncio. La primera fase del cronograma del CA/Browser Forum —el organismo donde autoridades certificantes y fabricantes de navegadores fijan las reglas de la infraestructura de confianza de la web— ya está vigente, y el primer ciclo de renovaciones forzadas se cumplió este otoño boreal. Según el último relevamiento de DigiCert, más de un tercio de las organizaciones tuvo en el último año una caída de servicio causada por un certificado vencido.
En febrero, CertiSur ya había advertido sobre este escenario en ITware Latam, de la mano de su Director de Operaciones, Néstor Markowicz:
«Las empresas que no se anticipen van a enfrentar interrupciones evitables en sus servicios críticos».
Los casos documentados desde entonces muestran que el riesgo no es teórico, y que ni siquiera la automatización garantiza inmunidad.
Qué decidió la industria y por qué
El cambio nació del Ballot SC-081v3, propuesto por Clint Wilson, de Apple, y respaldado por Sectigo, Google Chrome y Mozilla. Se aprobó el 11 de abril de 2025 sin un solo voto en contra: 25 autoridades certificantes a favor y 5 abstenciones (Entrust, IdenTrust, Japan Registry Services, SECOM y TWCA). Los cuatro navegadores —Apple, Google, Microsoft y Mozilla— votaron a favor.
| Desde | Validez máxima del certificado | Reuso de la validación de dominio |
|---|---|---|
| Antes del 15/03/2026 | 398 días | 398 días |
| 15/03/2026 (vigente) | 200 días | 200 días |
| 15/03/2027 | 100 días | 100 días |
| 15/03/2029 | 47 días | 10 días |
Varias autoridades se adelantaron al 15 de marzo para no emitir por error certificados fuera de norma: DigiCert pasó a 199 días el 24 de febrero y SSL.com, el 11 de marzo.
La motivación del ballot es técnica. Un certificado refleja la realidad en el momento en que se emite, y cuanto más dura, más probable es que siga vigente con datos viejos: un dominio que cambió de dueño o una clave comprometida. El texto sostiene además que los mecanismos de revocación (CRL y OCSP) no protegen bien a los usuarios a escala de Internet, y que las vidas útiles cortas facilitan migrar rápido de algoritmo si uno se debilita, algo que pesa de cara a la criptografía poscuántica. Forzar la automatización figura como un beneficio secundario, pero explícito.
El propio documento reconoce sus límites: el cambio excede al CA/Browser Forum y resulta «funcionalmente imposible» prever todos sus efectos antes de adoptarlo, según el texto sometido a votación.
¿Qué es el reuso de la validación de dominio y por qué se acorta?
Antes de emitir un certificado, la autoridad certificante comprueba que quien lo pide controla el dominio, por ejemplo con un registro DNS o un archivo en el sitio. El reuso es el plazo en que puede apoyarse en esa comprobación para emitir nuevos certificados sin repetirla. Se acorta para que cada certificado nuevo descanse sobre una prueba reciente.
Hasta marzo de 2026 ese plazo era de 398 días, igual que la validez máxima. Eso permitía que un certificado se emitiera sobre una verificación de casi un año de antigüedad y siguiera vigente otro año más: hasta unos 800 días desde la última prueba real de control. En ese lapso el dominio pudo haber vencido, cambiado de dueño o pasado a manos de un tercero.
Por eso el ballot recorta ambos plazos a la vez. Si solo se acortara la validez, las renovaciones serían más frecuentes pero seguirían apoyándose en la misma comprobación vieja, y el beneficio de seguridad se perdería. El reuso acompaña a la validez hasta 2027 y en 2029 baja a 10 días, mucho menos que los 47 de validez: en la práctica, casi cada emisión exigirá demostrar de nuevo el control del dominio. Aparte corre el reuso de los datos de identidad de la organización (razón social, domicilio), que se usan en los certificados OV y EV y bajan de 825 a 398 días.
Para las empresas, este es el punto más difícil de automatizar, como reconoce la propia Let’s Encrypt: exige acceso programático al DNS o al servidor en cada renovación. Para aliviarlo, el CA/Browser Forum aprobó en octubre de 2025 el Ballot SC-088v3, que habilita un registro DNS TXT persistente (conocido como DNS-PERSIST-01): se publica una sola vez, vinculado a la cuenta del cliente ante la autoridad, que lo vuelve a consultar en cada emisión. Let’s Encrypt anunció en febrero que lo implementa.
Otros cambios que rompen procesos aunque el certificado esté vigente
La política 1.8 del programa de raíces de Chrome terminó con el doble uso servidor/cliente: exige que las autoridades intermedias nuevas sirvan solo para autenticar servidores desde el 15 de junio de 2026, y que todo certificado final lo haga desde el 15 de marzo de 2027. Las autoridades se adelantaron, y Let’s Encrypt y Sectigo quitaron la extensión de autenticación de cliente (clientAuth) en mayo. Cisco advirtió a sus clientes de colaboración on-premise que una renovación automática puede traer un certificado sin esa extensión sin que nadie lo note, y romper las conexiones mTLS entre servidores.
Let’s Encrypt, que emite la mayor parte de los certificados de la web, además acorta por su cuenta: su perfil por defecto pasará de 90 a 64 días el 10 de febrero de 2027 y a 45 días el 16 de febrero de 2028, con un reuso de autorización de solo 7 horas. La organización advierte que los scripts que renuevan a intervalo fijo, por ejemplo cada 60 días, dejarán de servir.
El impacto en los sistemas: más renovaciones, más puntos de falla
Cada fase multiplica el trabajo. Según el Certificate Management Outlook de DigiCert, elaborado sobre 1.001 responsables de TI de Estados Unidos, Reino Unido y Australia, un entorno con 1.000 certificados públicos podría requerir unas 8.000 emisiones y 40.000 validaciones de dominio por año cuando rija el tope de 47 días. Más de la mitad de las empresas consultadas ya administra más de 1.000 certificados.
El mismo estudio indica que casi una de cada cuatro organizaciones tuvo un incidente de certificados que le costó más de 250.000 dólares, que una de cada cinco acumuló 25 horas o más de inactividad por esa causa y que solo el 10% ya tiene automatizado el ciclo de vida de sus certificados. Un 30% todavía no se prepara activamente para los 47 días. Un relevamiento previo de Keyfactor había encontrado que el 86% de las organizaciones sufrió al menos una caída vinculada a certificados en un año, y una de cada diez, una por semana.
La principal barrera para automatizar, según DigiCert, es la incompatibilidad con sistemas heredados (25%), seguida del presupuesto (21%). Ahí está el núcleo del problema: balanceadores, appliances, equipos de red, dispositivos IoT y aplicaciones móviles con certificados fijados que no hablan ACME, el protocolo estándar de renovación automática.
Octubre funcionó como primera prueba. Un certificado emitido el 15 de marzo venció el 1 de octubre, y uno emitido por DigiCert el 24 de febrero, ya con 199 días, venció el 11 de septiembre. Quien renueva a mano y espera el aviso anual puede quedarse esperando una alerta que recién llegaría el año próximo, advirtió la propia DigiCert. Distintos proveedores anticiparon un pico de caídas alrededor del 1 de octubre. Hasta ahora no hay registro público de un apagón masivo atribuido a esa camada, pero el goteo de incidentes individuales sigue.
Casos reales: de Google a Microsoft
Los incidentes de los últimos meses muestran que el problema alcanza a los mismos actores que empujan el cambio.
Bazel (Google), 26 de diciembre de 2025. Vencieron los certificados de varios dominios de la herramienta de compilación y fallaron builds en todo el mundo. El certificado era gestionado por Google y se renovaba solo, pero la renovación falló sin disparar alertas, según el postmortem del equipo.
Let’s Encrypt, 8 de mayo de 2026. La autoridad frenó toda la emisión entre las 18:37 y las 21:03 UTC porque las intermedias de su nueva raíz Generation Y no tenían la extensión de autenticación de servidor, según su reporte de incidente. Plataformas como Render suspendieron la emisión de certificados wildcard mientras duró el corte.
OnePlan, 13 al 15 de mayo. Su entorno estadounidense quedó inaccesible por un problema de certificado que debió resolver junto a Microsoft, y llegó a sugerir a los usuarios aceptar la excepción del certificado vencido, según su aviso de servicio.
Microsoft, 14 de junio. Venció el certificado de connectivity.office.com, la herramienta que usan los administradores para diagnosticar la conectividad con Microsoft 365. Era un certificado de unos seis meses, emitido por la propia autoridad de Microsoft y renovado por última vez en diciembre de 2025, y estuvo más de 35 horas sin reemplazo, según GBHackers.
Certainly (Fastly), junio. El 8 de junio vencieron los certificados de los sitios de prueba que la autoridad debe mantener por norma. La renovación automática falló por un cambio en una dependencia sin versión fijada, el sistema sirvió certificados vencidos guardados en caché y nadie lo detectó durante 23 días, según el reporte público en Mozilla.
Microsoft 365, 31 de agosto. Una caída global de Exchange Online se extendió a Teams, SharePoint, OneDrive, Purview y Defender XDR, y la recuperación total recién se declaró el 3 de septiembre, según BleepingComputer. Aquí cabe una aclaración: la hipótesis de un certificado interno vencido se instaló a partir de un mensaje de error que vio un administrador, pero Microsoft solo habló de un problema en una configuración de autenticación central y nunca confirmó esa causa. El antecedente que sí está confirmado es la caída de Teams de febrero de 2020, que la compañía atribuyó a un certificado vencido.
Automatizar no alcanza: el riesgo de la falla silenciosa
Los casos de Bazel y Certainly tienen algo en común: había automatización y falló sin que nadie se enterara. En el postmortem de Bazel, el equipo de Google reconoce que no tenía alertas de vencimiento, pese a que un incidente anterior había dejado esa tarea pendiente. En el reporte de Certainly, una mejora pensada para mantener los sitios en línea ante cortes breves terminó convirtiendo una caída visible en un vencimiento silencioso.
Con ciclos más cortos, el margen para descubrir esas fallas se achica. Un renovador que falla en silencio con certificados de 398 días da meses de aviso; con 47 días, apenas semanas. Y la dependencia de la autoridad certificante también pesa: el corte de Let’s Encrypt de mayo duró menos de dos horas y media, pero sus certificados opcionales de seis días se renuevan cada dos días y medio aproximadamente, por lo que una interrupción de medio día ya consumiría buena parte del margen.
Por eso Let’s Encrypt recomienda que los clientes ACME usen ARI (ACME Renewal Information), una extensión del estándar por la cual la propia autoridad indica cuándo renovar, y que se configuren alertas ante renovaciones fallidas, no solo ante vencimientos próximos. Es la misma lógica que atraviesa a las actualizaciones de seguridad aplicadas sin método, que pueden terminar provocando las caídas que buscaban evitar, y a la falta de transparencia que mostraron las caídas de los servicios de inteligencia artificial en octubre.
Qué hacer antes del 15 de marzo de 2027
Con el próximo escalón a cuatro meses, las fuentes primarias y los proveedores coinciden en una secuencia. El primer paso es un inventario completo, que incluya subdominios, APIs internas, herramientas de diagnóstico y servicios de terceros. En la charla que CertiSur dio en Segurinfo 2026, su Project Manager, Néstor Masnatta, lo resumió así: «Si no sabemos dónde están nuestros certificados, es imposible automatizar».
- Inventario completo de todos los certificados públicos e internos.
- Un dueño y un suplente por certificado, con nombre, no un equipo genérico.
- Automatizar con protocolos estándar (ACME y su extensión ARI, que soportan la mayoría de las autoridades certificantes) y renovar según la proporción de vida útil, no a intervalo fijo.
- Resolver la validación de dominio, con DNS automatizado o el nuevo registro persistente donde la autoridad lo soporte.
- Revisar el uso de certificados públicos para mTLS y migrar esos flujos a una PKI privada antes de que una renovación los rompa.
- Monitorear el certificado que efectivamente se sirve, con alertas ante renovaciones fallidas y no solo ante vencimientos.
- Priorizar los sistemas heredados que no soportan automatización: ahí estarán las caídas de 2027.
En lo comercial, CertiSur aclaró que la mayor frecuencia no debería encarecer la emisión, porque los planes siguen siendo de suscripción anual con reemisiones dentro del período. El costo real, como mostraron los casos de 2026, está en las horas de servicio caído.
Fuente: CA/Browser Forum