Ciberataque en Francia: hackers llevaron a 50 °C las heladeras de cientos de supermercados
Un ciberataque sobre controladores de refrigeración Danfoss elevó a 50 °C las heladeras de cientos de supermercados franceses, con pérdidas millonarias, alimentos descartados y principios de incendio.
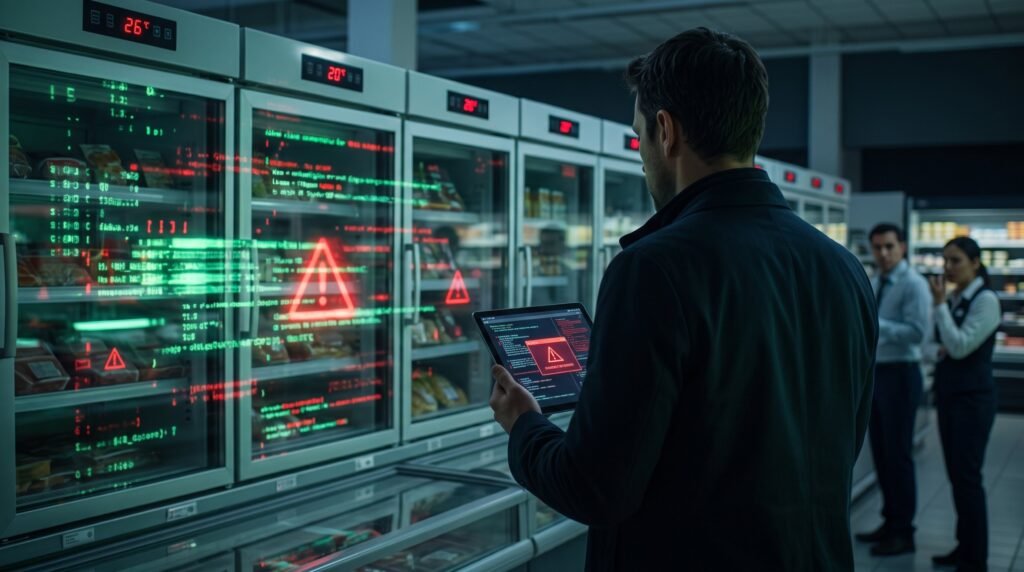
Un ciberataque contra los sistemas de refrigeración de cientos de supermercados de Francia elevó la temperatura de heladeras y cámaras frigoríficas hasta 50 °C durante la noche del domingo 11 de octubre. Los atacantes tomaron el control remoto de controladores de la empresa danesa Danfoss, anularon las alarmas y provocaron la pérdida de la cadena de frío, el descarte de toneladas de alimentos frescos y principios de incendio en varios locales.
Puntos clave
- El ataque ocurrió la noche del 11 de octubre de 2026 y alcanzó a Intermarché, Netto, Coopérative U, Carrefour, Monoprix y E.Leclerc.
- Los equipos fueron forzados a ciclos de descongelamiento y llegaron a 50 °C.
- Los controladores comprometidos son de las series AK-SM y AK-SC de Danfoss; algunos modelos no reciben actualizaciones desde hace años.
- Intermarché estimó pérdidas de decenas de millones de euros en un solo día.
- La agencia francesa de ciberseguridad (ANSSI) investiga, y la firma Sekoia detectó víctimas en España, Portugal, Polonia, Alemania y Bélgica.
¿Qué supermercados fueron afectados por el ciberataque en Francia?
El grupo Les Mousquetaires, dueño de Intermarché y Netto, fue el más golpeado: la agencia AFP habló de al menos 300 sucursales, aunque Reuters contabilizó unas 150. Le siguen Coopérative U, con alrededor de un centenar de tiendas; Carrefour, con 80; Monoprix, con unas 30, y varios locales de E.Leclerc.
Intermarché informó que en los locales afectados tuvo que descartar todos los productos involucrados. Thierry Cotillard, Director Ejecutivo de Intermarché, dijo a BFM TV que el ataque representa pérdidas de “decenas de millones de euros a nivel nacional en un solo día”. La fiscalía de París abrió una investigación de oficio a cargo de su sección de cibercrimen.
Cómo fue el ataque a las heladeras
Según BFM TV, los atacantes forzaron de manera remota ciclos de descongelamiento en los equipos. Le Monde informó que en algunos congeladores esos ciclos pasaron de una a ocho horas, lo que demoró la activación de las alarmas. Las autoridades todavía no establecieron por qué vía ingresaron los atacantes.
El CERT-FR, el equipo de respuesta a incidentes de la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI), reportó numerosos compromisos en controladores Danfoss de las series AK-SM y AK-SC y recomendó desconectarlos de internet o filtrar el acceso. Entre los equipos afectados, Danfoss identificó el AK-SM 800, sin soporte desde mayo de 2021, y el AK-SC 355, discontinuado en 2016: ninguno de los dos recibe actualizaciones de seguridad. También cayeron unidades del actual AK-SM 800A con firmware desactualizado.
La empresa sostuvo que los equipos afectados “funcionaban con firmware desactualizado” y que desde hace tiempo recomienda a sus clientes actualizarlos. En agosto, la firma de seguridad Claroty había publicado una investigación sobre una falla del AK-SM 800A que permitía saltear la autenticación, y los relevamientos de equipos expuestos ubican en Francia cerca del 60% de los controladores Danfoss accesibles desde internet.
Contraseñas que cambian con la fecha
El investigador en ciberseguridad Kevin Beaumont señaló en Mastodon que hay varios miles de estos controladores conectados directamente a internet con una configuración muy débil: el usuario es “admin” y la contraseña cambia todos los días a la fecha actual. Según Beaumont, todos los equipos que revisó estaban configurados así, de modo que cualquiera podía iniciar sesión, cambiar la temperatura y automatizar el proceso con un script. El caso muestra la brecha entre detectar y corregir vulnerabilidades en equipos que pasan años en funcionamiento.
Repercusiones en Francia y en Europa
Dominique Schelcher, Director Ejecutivo de Coopérative U, calificó el ataque de “inédito” e “inaceptable”:
“Atacar equipamiento esencial para la preservación de productos frescos y para el suministro de alimentos del pueblo francés es de una gravedad extrema.”
Desde Bruselas, Christophe Hansen, Comisario Europeo de Agricultura y Alimentación, advirtió que “la seguridad alimentaria requiere más atención en todos los niveles, porque la explotación de los alimentos se convirtió en una realidad”. La federación francesa de comercio minorista (FCD), por su parte, le pidió a Danfoss “total transparencia”.
Según una fuente cercana al Primer Ministro de Francia, Sébastien Lecornu, la ANSSI identificó una vulnerabilidad en el software de la empresa danesa, se comunicó con el fabricante y coordina con agencias de otros países europeos. Félix Aimé, Analista de Amenazas de Sekoia, dijo a Reuters que también hubo organizaciones afectadas en España, Portugal, Polonia, Alemania y Bélgica. Hasta el momento, ni las autoridades ni Danfoss identificaron a los responsables.
Fuentes: TN, Gizmodo, Times of India, The Hacker News, Al Jazeera y TIME